Dieser Subnetzrechner berechnet für jede IPv4-Adresse in CIDR-Schreibweise, etwa 10.0.0.0/16 oder 192.168.1.77/24, die Netzadresse, die Broadcast-Adresse, den nutzbaren Hostbereich, die Subnetzmaske, die Wildcard-Maske und die Anzahl der Hosts. Als Subnetting-Rechner teilt er ein Netz außerdem in gleich große Subnetze auf und fasst benachbarte Subnetze wieder zusammen. Alle Werte entstehen mit 32-Bit-Bitoperationen direkt in Ihrem Browser – keine Adresse verlässt Ihren Rechner.
Was die CIDR-Schreibweise bedeutet
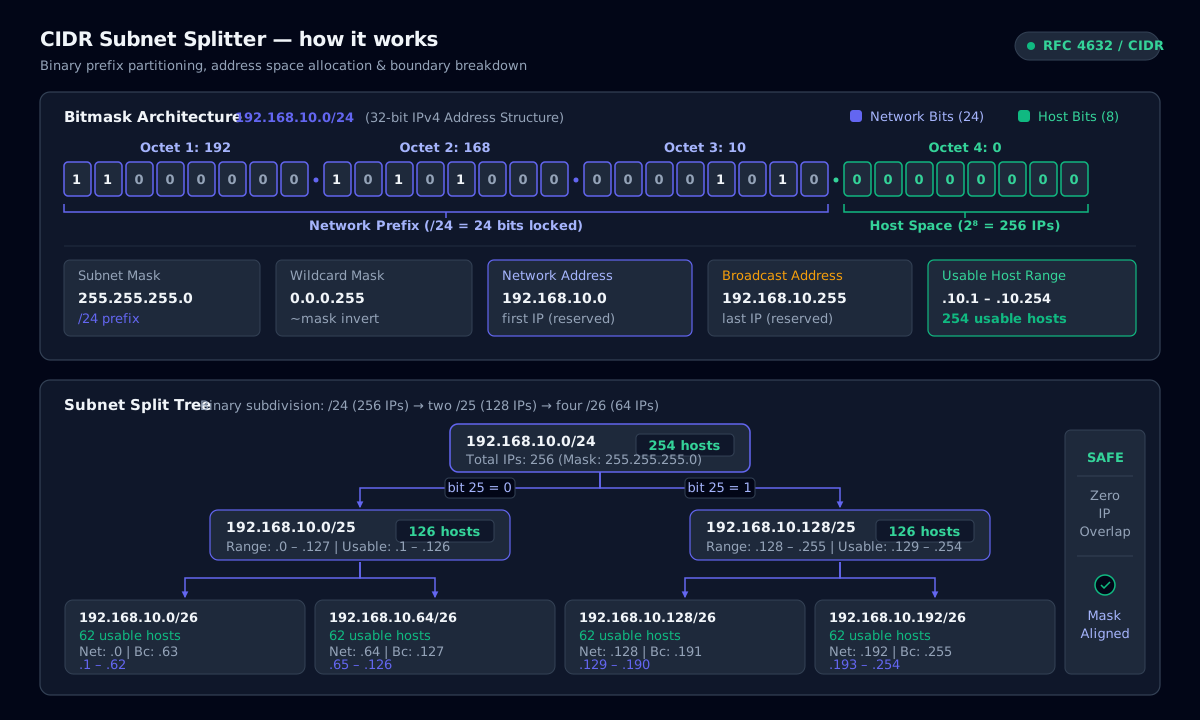
Classless Inter-Domain Routing (CIDR) beschreibt ein Netz als Adresse plus Präfixlänge: /24 bedeutet, dass die ersten 24 der 32 Bits das Netz bestimmen und die übrigen 8 Bits die Hosts innerhalb dieses Netzes. Die Präfixlänge ersetzt das alte Klassensystem (A, B, C), das nur Grenzen bei /8, /16 und /24 kannte.
Die Bit-Karte oben zeigt diese Aufteilung direkt: Netzbits in Indigo, Hostbits in Smaragdgrün. Wird das Präfix um ein Bit nach rechts verschoben, halbiert sich der Block; nach links verdoppelt er sich. Auf diese eine Regel lässt sich jede Subnetting-Aufgabe zurückführen.
So funktioniert es: CIDR Subnet Splitter
Ergebnisse lesen: Netzadresse, Broadcast und Hosts
Die Netzadresse ist die erste Adresse des Blocks (alle Hostbits 0), die Broadcast-Adresse die letzte (alle Hostbits 1). Beide sind in einem normalen LAN nicht an Hosts vergebbar. Ein Block mit 2^(32-Präfix) Adressen hat daher 2^(32-Präfix) - 2 nutzbare Hosts.
Zwei Präfixe sind Ausnahmen. Ein /31 hat zwei Adressen, die laut RFC 3021 auf Punkt-zu-Punkt-Verbindungen beide nutzbar sind. Ein /32 ist ein einzelner Host, typisch für Loopback-Adressen, Host-Routen, Firewall-Regeln und Security Groups in der Cloud.
Die Wildcard-Maske ist das bitweise Gegenstück zur Subnetzmaske (0.0.0.255 bei /24). Cisco-ACLs und OSPF-Netzwerkanweisungen verwenden Wildcard-Masken statt Subnetzmasken.
Private IP-Adressbereiche
RFC 1918 reserviert drei private Bereiche, die im Internet nie geroutet werden: 10.0.0.0/8, 172.16.0.0/12 und 192.168.0.0/16. Heimrouter, Firmennetze und Cloud-VPCs nutzen sie intern; NAT übersetzt sie am Übergang in eine öffentliche Adresse.
Außerdem begegnen Ihnen in Logs 100.64.0.0/10 (Carrier-Grade NAT), 169.254.0.0/16 (Link-Local, wenn DHCP fehlschlägt) und 127.0.0.0/8 (Loopback). Der Rechner kennzeichnet jedes Ergebnis mit seinem Bereich, sodass Sie bei einem Alarm sofort sehen, ob eine Adresse intern oder öffentlich ist.
Subnetze teilen und zusammenfassen
Beim Aufteilen werden Hostbits für den Netzanteil „geliehen“. Ein /24, aufgeteilt in /26, leiht 2 Bits und ergibt 4 Subnetze mit je 64 Adressen (62 nutzbare Hosts). Mit Teilen halbieren Sie eine einzelne Zeile, über die Präfix-Schaltflächen teilen Sie den ganzen Block auf einmal.
Zusammenfassen (Supernetting) ist der umgekehrte Weg: Zwei benachbarte, gleich große und korrekt ausgerichtete Blöcke ergeben einen Block mit einem um eins kürzeren Präfix. 10.0.0.0/25 und 10.0.0.128/25 werden zu 10.0.0.0/24; 10.0.0.128/25 und 10.0.1.0/25 dagegen nicht, weil sie keine gemeinsame /24-Grenze haben.
- AWS reserviert 5 Adressen pro Subnetz: Ein /28 bietet dort 11 statt 14 nutzbare Adressen.
- Azure reserviert ebenfalls 5 Adressen pro Subnetz, Google Cloud 4.
- Planen Sie Reserven ein: Ein /16-VPC, aufgeteilt in /20, ergibt 16 Subnetze mit je 4.096 Adressen.
Subnetzmasken-Spickzettel
| Präfix | Subnetzmaske | Wildcard | Adressen | Nutzbare Hosts |
|---|---|---|---|---|
| /16 | 255.255.0.0 | 0.0.255.255 | 65.536 | 65.534 |
| /20 | 255.255.240.0 | 0.0.15.255 | 4.096 | 4.094 |
| /22 | 255.255.252.0 | 0.0.3.255 | 1.024 | 1.022 |
| /23 | 255.255.254.0 | 0.0.1.255 | 512 | 510 |
| /24 | 255.255.255.0 | 0.0.0.255 | 256 | 254 |
| /25 | 255.255.255.128 | 0.0.0.127 | 128 | 126 |
| /26 | 255.255.255.192 | 0.0.0.63 | 64 | 62 |
| /27 | 255.255.255.224 | 0.0.0.31 | 32 | 30 |
| /28 | 255.255.255.240 | 0.0.0.15 | 16 | 14 |
| /29 | 255.255.255.248 | 0.0.0.7 | 8 | 6 |
| /30 | 255.255.255.252 | 0.0.0.3 | 4 | 2 |
| /32 | 255.255.255.255 | 0.0.0.0 | 1 | 1 (Host-Route) |
Präfixlängen von /16 bis /32 mit Maske, Wildcard und Hostanzahl.
Beispiele für die Kommandozeile
Adresse und Präfix anzeigen (Linux)
ip -4 addr show | grep inetSubnetzmaske unter Windows anzeigen
ipconfig | findstr /i "IPv4 Subnetz"Auf der Kommandozeile rechnen
ipcalc 192.168.10.0/24Häufige Fragen
Unter Windows zeigt ipconfig die Zeile „Subnetzmaske“, unter Linux und macOS zeigt ip addr bzw. ifconfig das Präfix hinter der Adresse. Heimnetze nutzen fast immer 255.255.255.0, also /24.
Verwandte Tools
- Chmod CalculatorToggle read, write and execute bits and get the octal, symbolic and binary forms with a live risk audit.
- Cron VisualizerTranslate five-field cron expressions to plain English and preview the next runs in UTC and local time.
- JWT InspectorSplit a token into header, payload and signature, audit claims and verify HMAC signatures.