Dieser Chmod-Rechner wandelt Linux-Dateirechte zwischen Oktal (755), symbolischer Schreibweise (rwxr-xr-x) und Binärform um, während Sie klicken. Jede Änderung wird zusätzlich auf Sicherheitsrisiken geprüft: Ein vorschnelles chmod 777 fällt auf, bevor es auf einem Produktivserver landet. Alles läuft lokal im Browser, nichts wird übertragen.
So funktionieren chmod-Rechte
chmod steht für change mode. Jede Datei und jedes Verzeichnis unter Linux und Unix besitzt einen Modus aus neun Rechte-Bits, aufgeteilt in drei Gruppen: Besitzer (user), Gruppe (group) und Andere (others). Jede Gruppe beantwortet drei Fragen: Darf gelesen, geschrieben und ausgeführt werden?
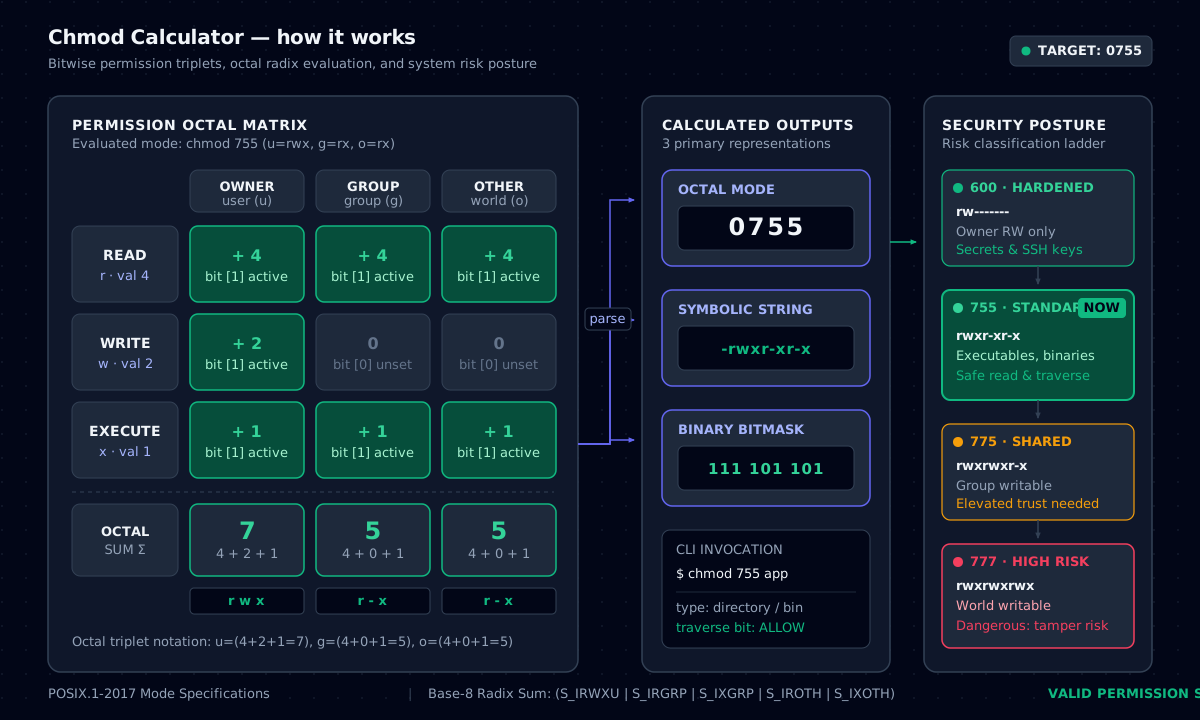
Die Oktalschreibweise fasst jede Gruppe zu einer Ziffer zusammen, indem Gewichte addiert werden: Lesen = 4, Schreiben = 2, Ausführen = 1. Eine 7 ist also 4+2+1 (alle Rechte), 6 bedeutet Lesen und Schreiben, 5 Lesen und Ausführen, 4 nur Lesen. Deshalb heißt chmod 755: Der Besitzer darf alles, Gruppe und Andere dürfen lesen und ausführen, aber nichts ändern.
Bei Verzeichnissen bedeuten die Bits etwas anderes: Lesen erlaubt das Auflisten der Namen, Schreiben das Anlegen, Umbenennen und Löschen von Einträgen, und Ausführen erlaubt überhaupt erst das Betreten des Verzeichnisses. Ein Verzeichnis mit r, aber ohne x führt oft zu verwirrenden „Permission denied“-Fehlern.
So funktioniert es: Chmod Calculator
Typische Modi: 644, 755, 600 und 777
644 (rw-r--r--) ist der Standard für normale Dateien: Der Besitzer darf bearbeiten, alle anderen nur lesen. 755 ist das Gegenstück für Verzeichnisse und ausführbare Programme.
600 beschränkt eine Datei vollständig auf den Besitzer. Verwenden Sie diesen Modus für private SSH-Schlüssel, .env-Dateien und API-Tokens. OpenSSH verweigert Schlüssel, die für Gruppe oder Andere lesbar sind – chmod 600 ~/.ssh/id_ed25519 behebt die Warnung „UNPROTECTED PRIVATE KEY FILE“.
chmod 777 gibt jedem Benutzerkonto Lesen, Schreiben und Ausführen. Das ist fast nie die richtige Lösung: Auf einem Webserver kann dann jeder kompromittierte Prozess Ihren Code überschreiben. Der Rechner markiert 777, 666 und alles, was für alle beschreibbar ist, als hohes Risiko.
Symbolischer Modus: chmod +x, -x und u=rw
Der symbolische Modus ändert Rechte relativ zum aktuellen Stand. chmod +x deploy.sh fügt das Ausführrecht hinzu, chmod -x notizen.txt entfernt es, und chmod u=rw,go=r datei setzt exakte Werte. Die Buchstaben sind u (Besitzer), g (Gruppe), o (Andere) und a (alle).
+fügt Bits hinzu,-entfernt sie,=setzt sie exakt.- Mehrere Klauseln werden mit Komma ohne Leerzeichen getrennt:
chmod u+x,g-w datei. - Bei rekursiven Änderungen setzt
X(groß) das Ausführrecht nur für Verzeichnisse.
Sonderbits und chmod -R
Eine vierte, vorangestellte Ziffer steuert Sonderbits: 4 ist setuid (Programm läuft mit den Rechten des Besitzers), 2 ist setgid, 1 das Sticky-Bit (in /tmp mit 1777 dürfen Benutzer nur eigene Dateien löschen). Setuid-Programme von root sind ein klassischer Weg zur Rechteausweitung.
chmod -R wendet einen Modus rekursiv auf ein Verzeichnis und seinen Inhalt an. chmod -R 755 macht jede Datei ausführbar – besser sind zwei Durchläufe mit find: Verzeichnisse auf 755, Dateien auf 644. sudo benötigen Sie nur, wenn Ihnen die Datei nicht gehört.
chmod-Spickzettel
| Oktal | Symbolisch | Besitzer / Gruppe / Andere | Verwendung |
|---|---|---|---|
| 600 | rw------- | rw / – / – | SSH-Schlüssel, .env, Zugangsdaten |
| 400 | r-------- | r / – / – | AWS-.pem-Schlüssel |
| 644 | rw-r--r-- | rw / r / r | Normale Dateien, Web-Assets |
| 700 | rwx------ | rwx / – / – | ~/.ssh, private Verzeichnisse |
| 750 | rwxr-x--- | rwx / rx / – | Anwendungsverzeichnisse für Dienstgruppen |
| 755 | rwxr-xr-x | rwx / rx / rx | Verzeichnisse, Skripte, Programme |
| 775 | rwxrwxr-x | rwx / rwx / rx | Gemeinsame Team-Verzeichnisse |
| 777 | rwxrwxrwx | rwx / rwx / rwx | Vermeiden: für alle beschreibbar |
Oktal, symbolisch und typische Verwendung der häufigsten Rechte.
Beispiele für die Kommandozeile
Aktuelle Rechte anzeigen
stat -c "%a %A %U:%G %n" ~/.ssh/*Web-Root sicher setzen
find /var/www/app -type d -exec chmod 755 {} +
find /var/www/app -type f -exec chmod 644 {} +
Für alle beschreibbare Dateien finden
find / -xdev -type f -perm -0002 -ls 2>/dev/nullHäufige Fragen
chmod 777 gibt Besitzer, Gruppe und allen anderen Benutzern Lese-, Schreib- und Ausführrechte (rwxrwxrwx). Jeder lokale Benutzer und jeder kompromittierte Dienst kann die Datei dann ändern – deshalb gilt 777 als hohes Sicherheitsrisiko.
Verwandte Tools
- CIDR Subnet SplitterNetwork, broadcast, host range and wildcard for any IPv4 block, with one-click split and merge.
- Cron VisualizerTranslate five-field cron expressions to plain English and preview the next runs in UTC and local time.
- JWT InspectorSplit a token into header, payload and signature, audit claims and verify HMAC signatures.